导读
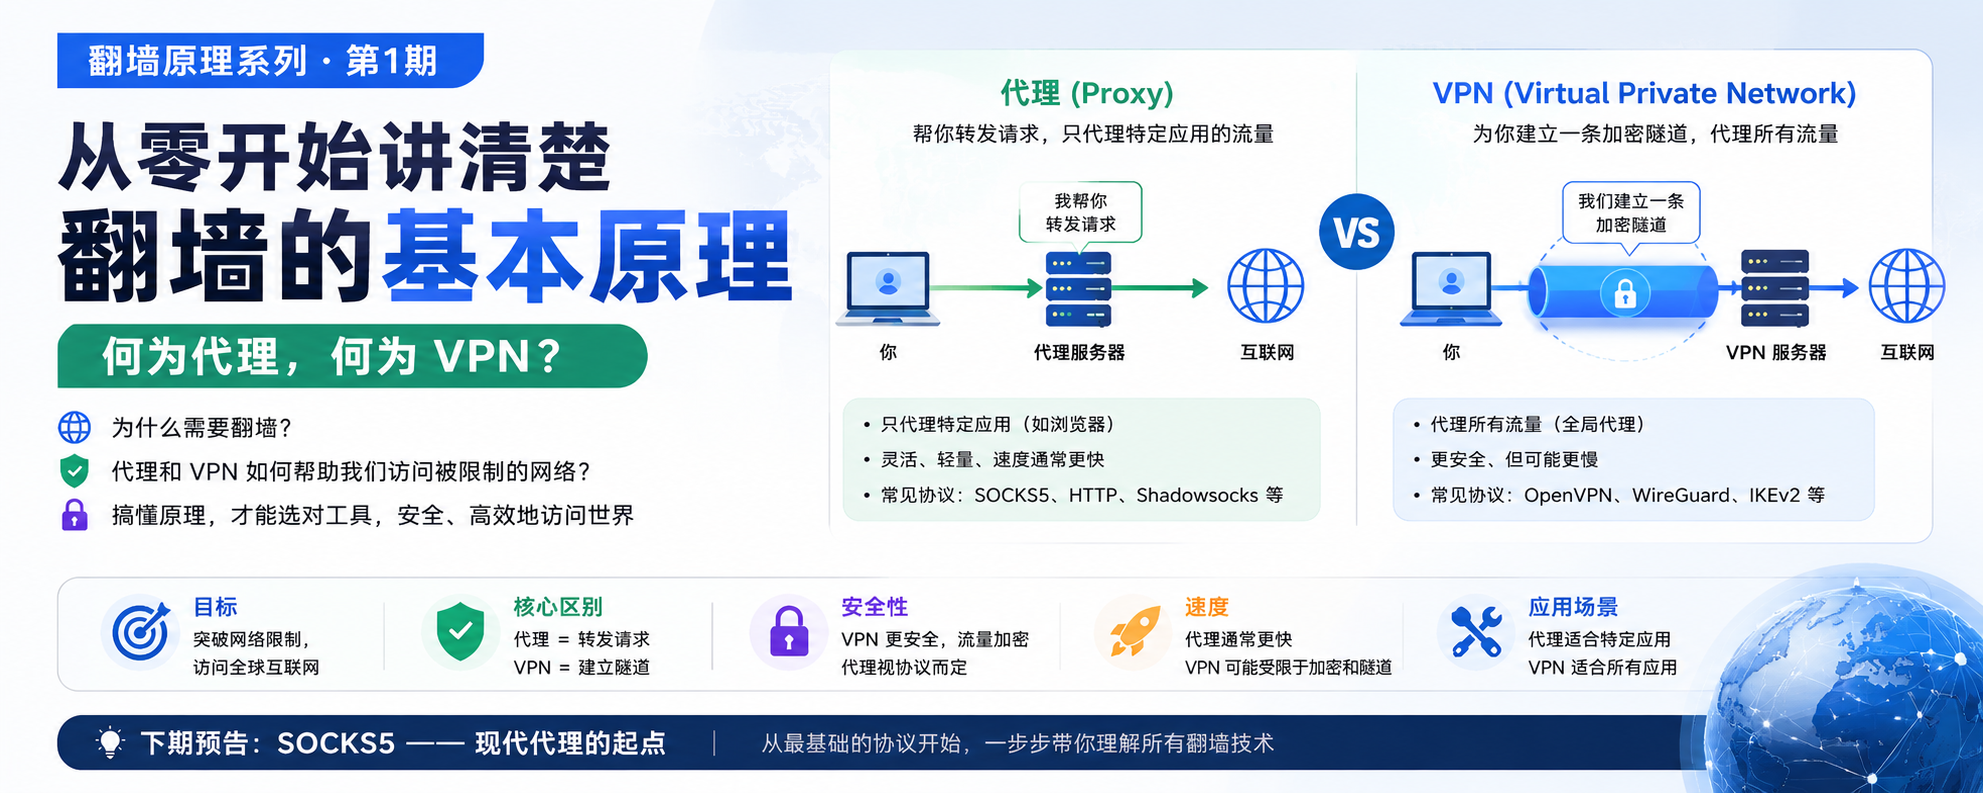
很多人一听到“翻墙”就觉得神秘又复杂,其实它本质上只是换一条上网的路。
这篇文章用生活化的例子,从零开始解释翻墙的原理、代理(Proxy)和 VPN 的核心区别,以及为什么现在的翻墙软件越来越像 VPN。
无论你是刚接触代理的新手,还是想系统理解技术原理的朋友,都能轻松看懂。
读完这篇,你对翻墙的认知会清晰很多。
这篇文章会用尽可能简单的语言,解释三个问题:
- 为什么会有“翻墙”这个词?
- 代理(Proxy)到底是什么?
- VPN 和代理到底有什么区别?
先把结论放在前面:
翻墙不是破解网站,而是改变你到目标服务器的网络路径。
第一章:为什么会有“翻墙”这个词?
在中国大陆地区,如果你想访问 Google、YouTube,还有我们最喜欢的 X 之类的网站或软件,大部分时候,遇到的都是重复转圈,始终看不到内容。
但奇怪的是:
- 你的网络本身没有问题,百度、B 站等网站可以正常打开。
- 目标网站本身也没有问题,海外大部分地区可以正常访问。
那问题出在哪里?
问题出现在:
你到目标网站服务器之间的网络路径上。
也就是说,请求不是一定没有发出去,也不是目标服务器一定没有响应,而是中间的某些网络环节对访问进行了限制。
网友把这类网络审查和限制系统简称为“墙”。
所以所谓“翻墙”,指的就是:
让你的网络访问请求绕过中间的限制,最终到达目标网站。
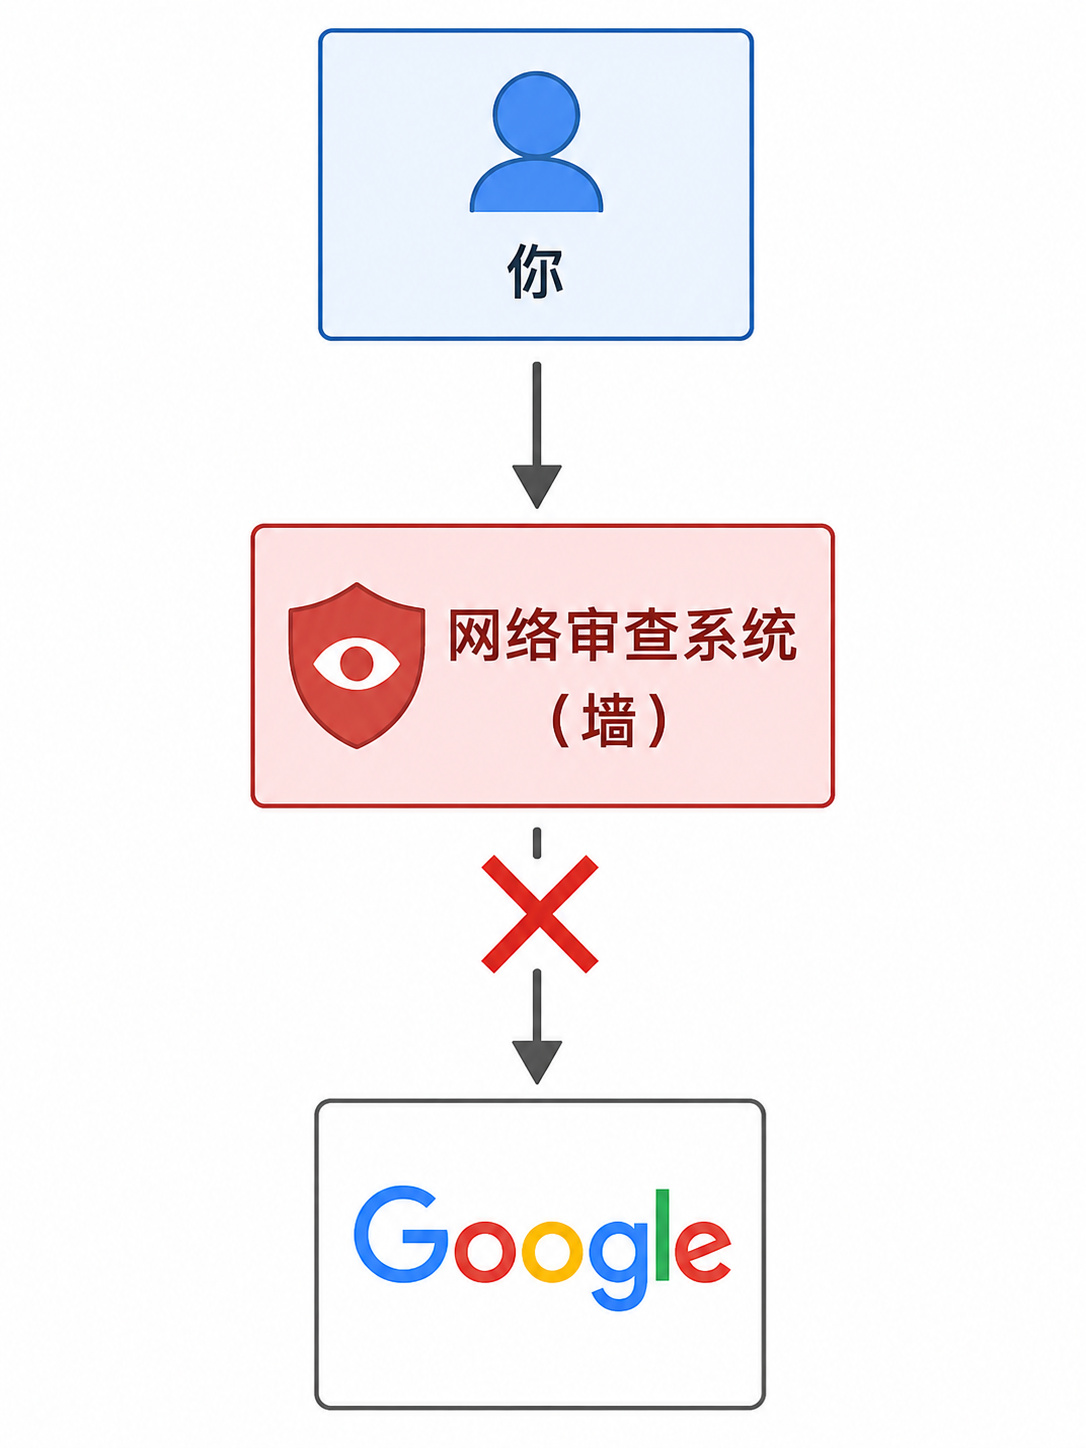
原始网络流量示意图(由 OpenAI 生成)
第二章:翻墙到底是在翻什么?
很多人以为:
翻墙 = 破解
其实不是。
更准确的说法是:
翻墙 = 改变你到目标服务器的网络路径
正常情况下,当你访问某些网站时,请求会经过本地网络、运营商以及各种中间网络设备,最终到达目标服务器。
原本的访问路径大概是:
你 -> 本地网络 -> 运营商 -> 中间网络 -> 目标网站
而翻墙技术会在中间增加一个“中转服务器”:
你 -> 中转服务器 -> 目标网站
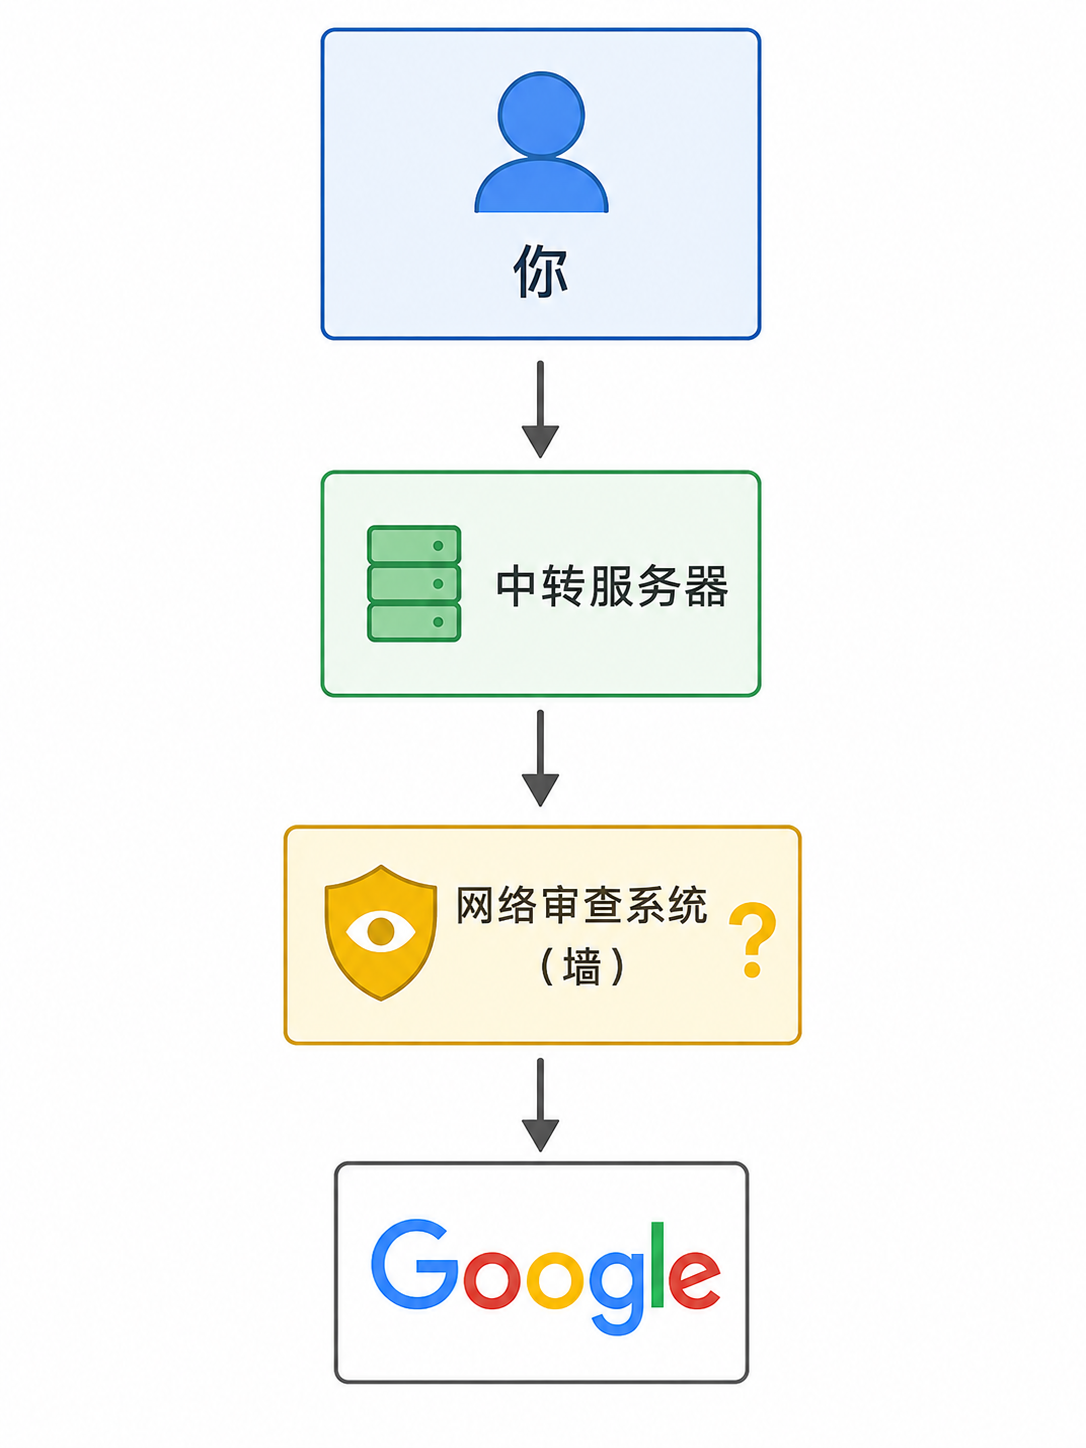
翻墙网络流量示意图(由 OpenAI 生成)
对于网络审查系统来说,它看到的往往不再是你直接访问目标网站,而是你正在与一个中转服务器通信。
不同的翻墙协议会采用不同的方法来隐藏,伪装或者加密自己的流量,但他们最终都在完成同一件事情:
找一个能够访问目标网站的中间人替你访问。
理解了这一点,后面无论是 SOCKS5、Shadowsocks、VMess、Trojan 还是 VLESS,你都会发现它们只是实现这个目标的方式不同而已。
第三章:代理(Proxy)是什么?
举个简单的例子。
假如你有一个朋友在美国,而你现在在中国大陆。
某一天,你想看看 X(Twitter)上有人发了一篇关于翻墙原理的文章,但由于某些原因,你暂时无法直接访问这个网站。
于是你想到一个办法:
你让美国的朋友帮你打开这篇文章,然后把内容通过截图、复制粘贴或者其他方式发给你。
最终,你虽然没有直接访问到 X,但依然成功看到了这篇文章的内容。
在这个过程中:
你 -> 美国朋友 -> X
你的朋友充当了一个“中间人”。
而这个中间人,在计算机网络中就叫做:
Proxy(代理)
Proxy 这个单词本身就有“代办人”“代理人”的意思。
因此我们可以简单理解为:
Proxy = 代理人
一句话总结:
代理的本质,就是帮你转发请求。
在实际网络中,代理服务器和这个美国朋友扮演着类似的角色。
你把请求发给代理服务器:
你 -> 代理服务器 -> 目标网站
代理服务器替你访问目标网站,再把结果返回给你。
需要注意的是,代理通常只负责指定流量。
例如:
- 浏览器流量走代理
- 游戏流量直连
- 微信流量直连
具体哪些流量经过代理,哪些流量直接访问,可以根据规则自由配置。
因此我们也可以这样理解:
代理 = 帮你转发网络请求
第四章:VPN 是什么?
看到这里,很多人可能会有一个疑问:代理帮我访问网站,VPN 也能帮我访问网站。它们到底有什么区别?
我们继续用生活中的例子来理解。在上一章中,我们把代理比喻成一个朋友。当你无法直接访问某个网站时,你会这样做:
你 -> 朋友 -> 网站
朋友帮你访问网站,再把结果发给你。这就是代理的工作方式。
但是 VPN 的思路完全不同。VPN 不只是找一个朋友帮忙,而是直接修建一条属于你自己的秘密通道。
假设你家门口有一道检查站,正常情况下你出门都必须经过这里。而 VPN 做的事情是:从你家直接挖出一条地下通道,一直连接到检查站外面。这样一来,你后续的所有出行都可以直接走这条通道。
用网络结构表示就是:
你 -> VPN 加密隧道 -> VPN 服务器 -> 互联网
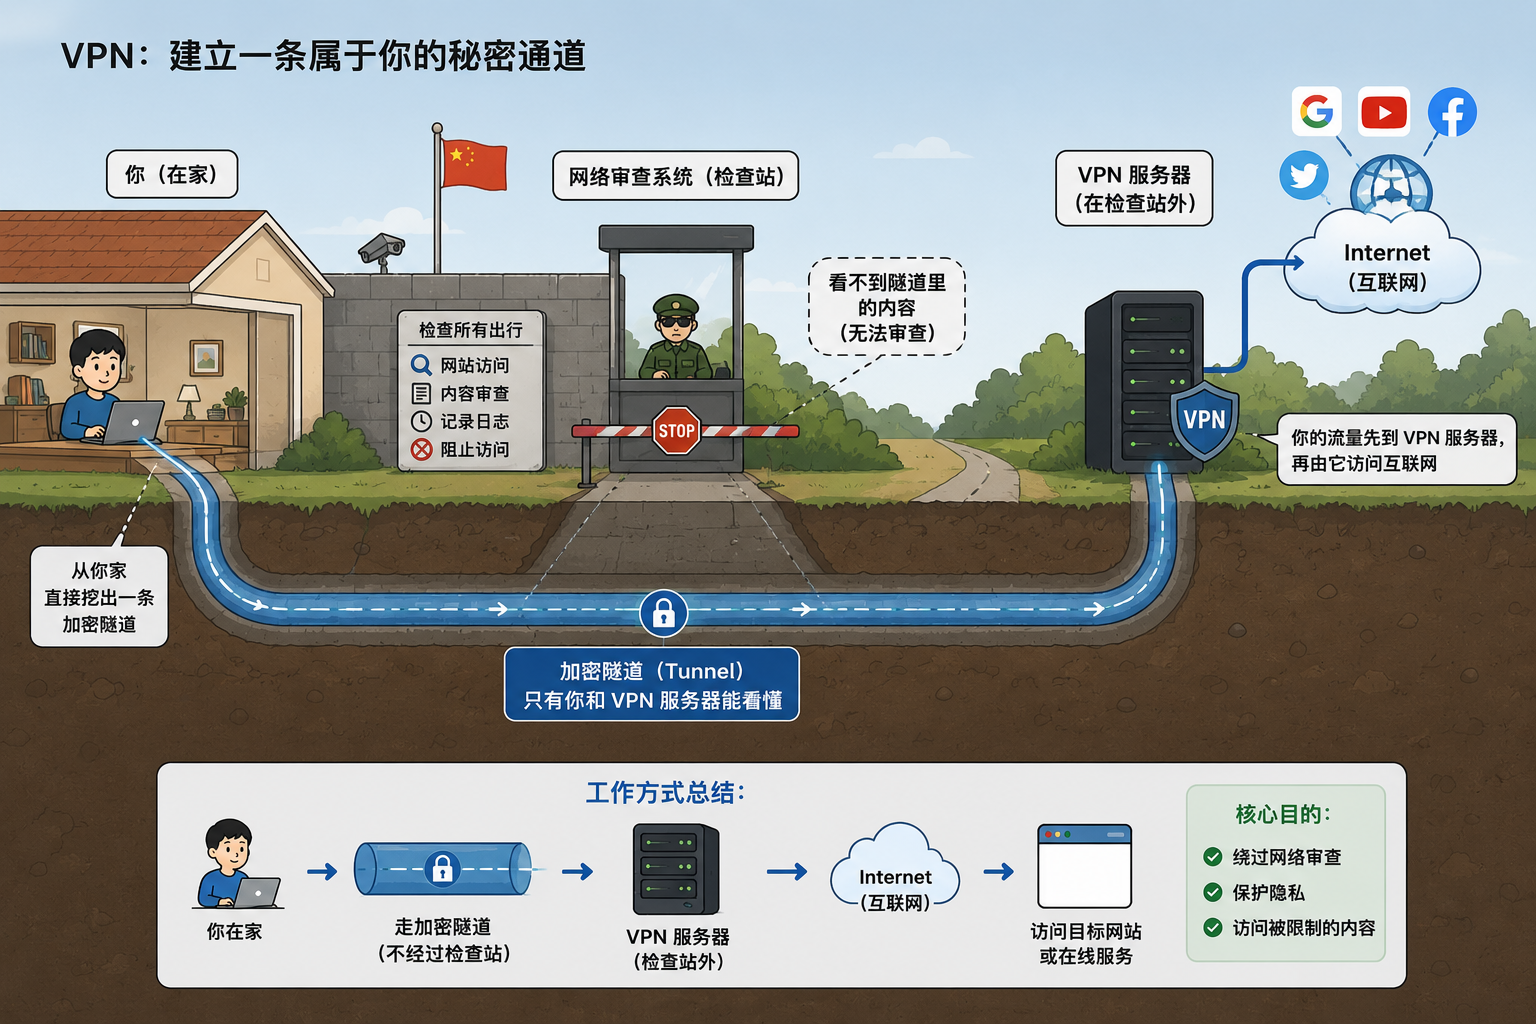
VPN 工作原理示意图(由 OpenAI 生成)
VPN 最核心的概念就是:建立一条加密隧道(Tunnel)。这里的“隧道”并不是真正的物理通道,而是一种经过加密保护的网络连接。你的数据会先进入这条隧道,然后由 VPN 服务器代替你访问互联网。
因此 VPN 更关注的是:
如何建立一条安全、稳定的网络通道。
而不是:
如何帮某个应用转发请求。
这也是 VPN 与代理最大的区别之一。
当你使用代理时:
- 浏览器可以走代理
- 游戏可以不走代理
- 微信可以不走代理
你可以自由决定哪些流量经过代理。而 VPN 通常会接管整个设备的网络流量。
例如:
- 浏览器
- 微信
- Steam
- 游戏
- 系统更新
这些流量都会先进入 VPN 隧道,再由 VPN 服务器统一转发出去。
因此我们可以用一句话总结:
代理是在帮你转发请求。
VPN 是在帮你建立一条加密隧道。
理解了这句话,后面再学习 WireGuard、OpenVPN、Shadowsocks、V2Ray 等技术时,就不会把 VPN 和代理混为一谈了。
第五章:代理和 VPN 到底有什么区别?
| 项目 | 代理 | VPN |
|---|---|---|
| 工作方式 | 转发请求 | 建立隧道 |
| 代理范围 | 部分流量 | 全部流量 |
| 配置 | 应用配置 | 系统配置 |
| 速度 | 通常更快 | 通常略慢 |
| 灵活性 | 高 | 低 |
| 常见代表 | SOCKS5、SS、VMess | WireGuard、OpenVPN |
第六章:为什么现代翻墙软件越来越像 VPN?
前面我们讲过:
代理 = 帮你转发请求
VPN = 帮你建立加密隧道
但如果你使用过 Clash、Sing-box、Shadowrocket 等软件,你会发现:
- 浏览器可以联网
- 微信可以联网
- 游戏也可以联网
- 整个系统的流量似乎都被接管了
看起来和 VPN 几乎没有区别。
那么问题来了:
它们到底是代理还是 VPN?
答案是:
现代翻墙软件已经开始融合代理与 VPN 的技术思想。
以下是三个回答可能会解决一部分对于这两者区别的问题
1. 代理与 VPN 正在融合
早期代理只负责转发指定应用的流量。
例如:
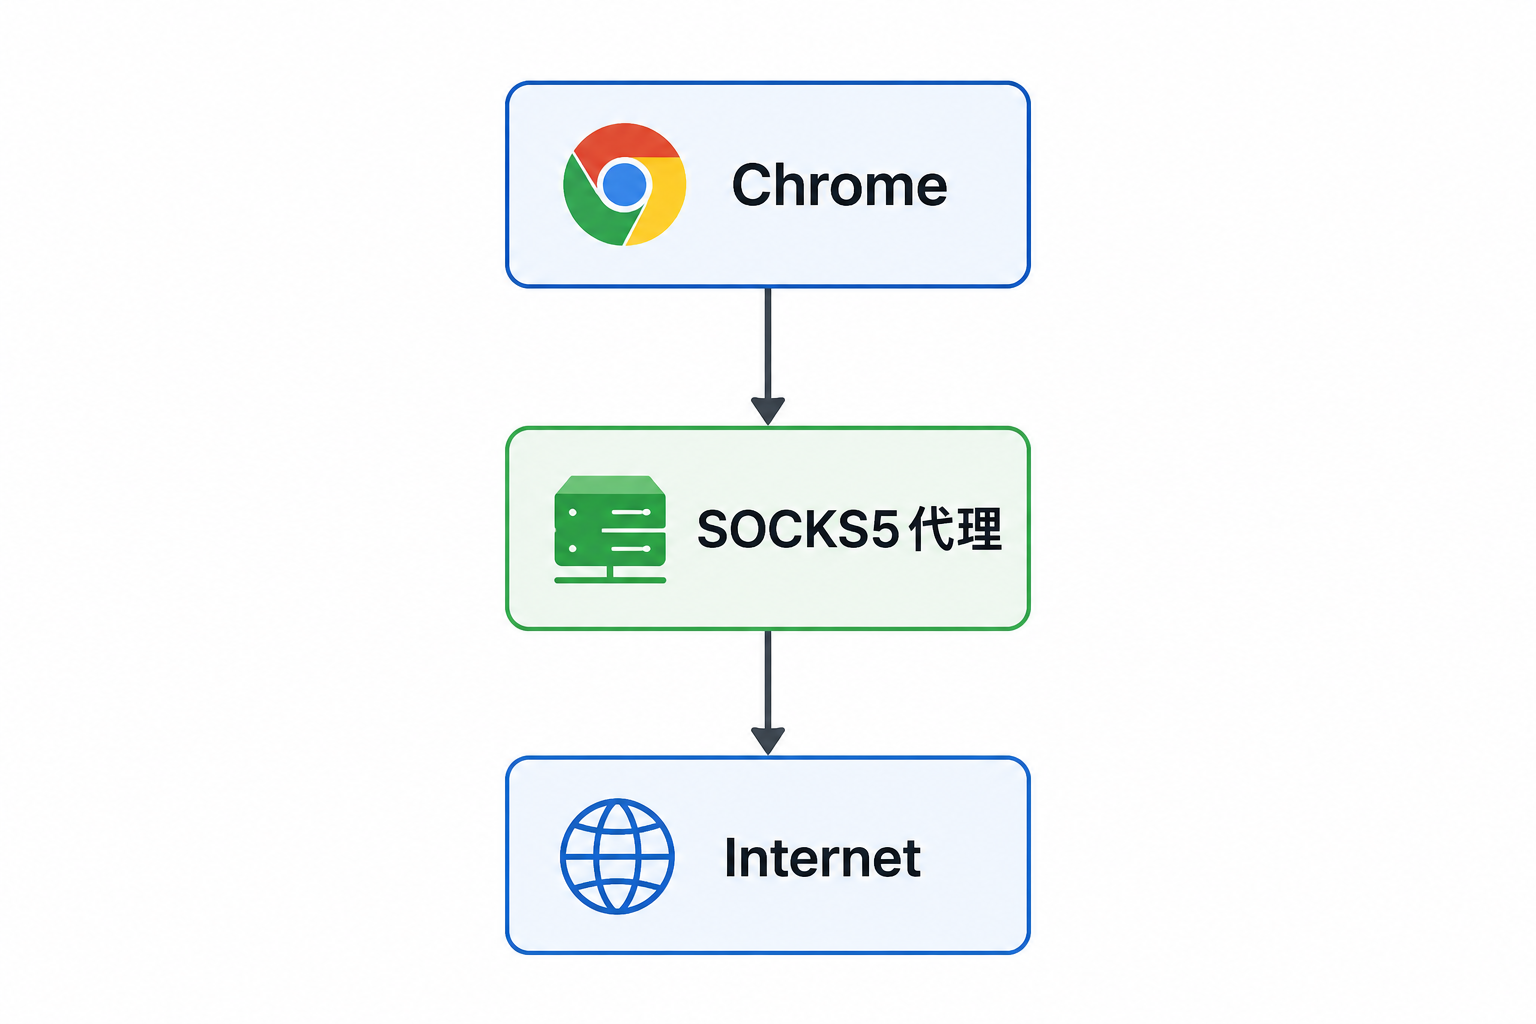
Socks5 代理示意图(由 OpenAI 生成)
而现代用户希望整个系统都能自动代理和分流。
因此很多代理软件开始引入 VPN 技术,例如:
- TUN 模式
- 虚拟网卡
- 路由转发
这些原本都属于 VPN 的概念。
2. 为什么现代代理软件看起来像 VPN?
因为它们的TUN模式会先接管系统流量:
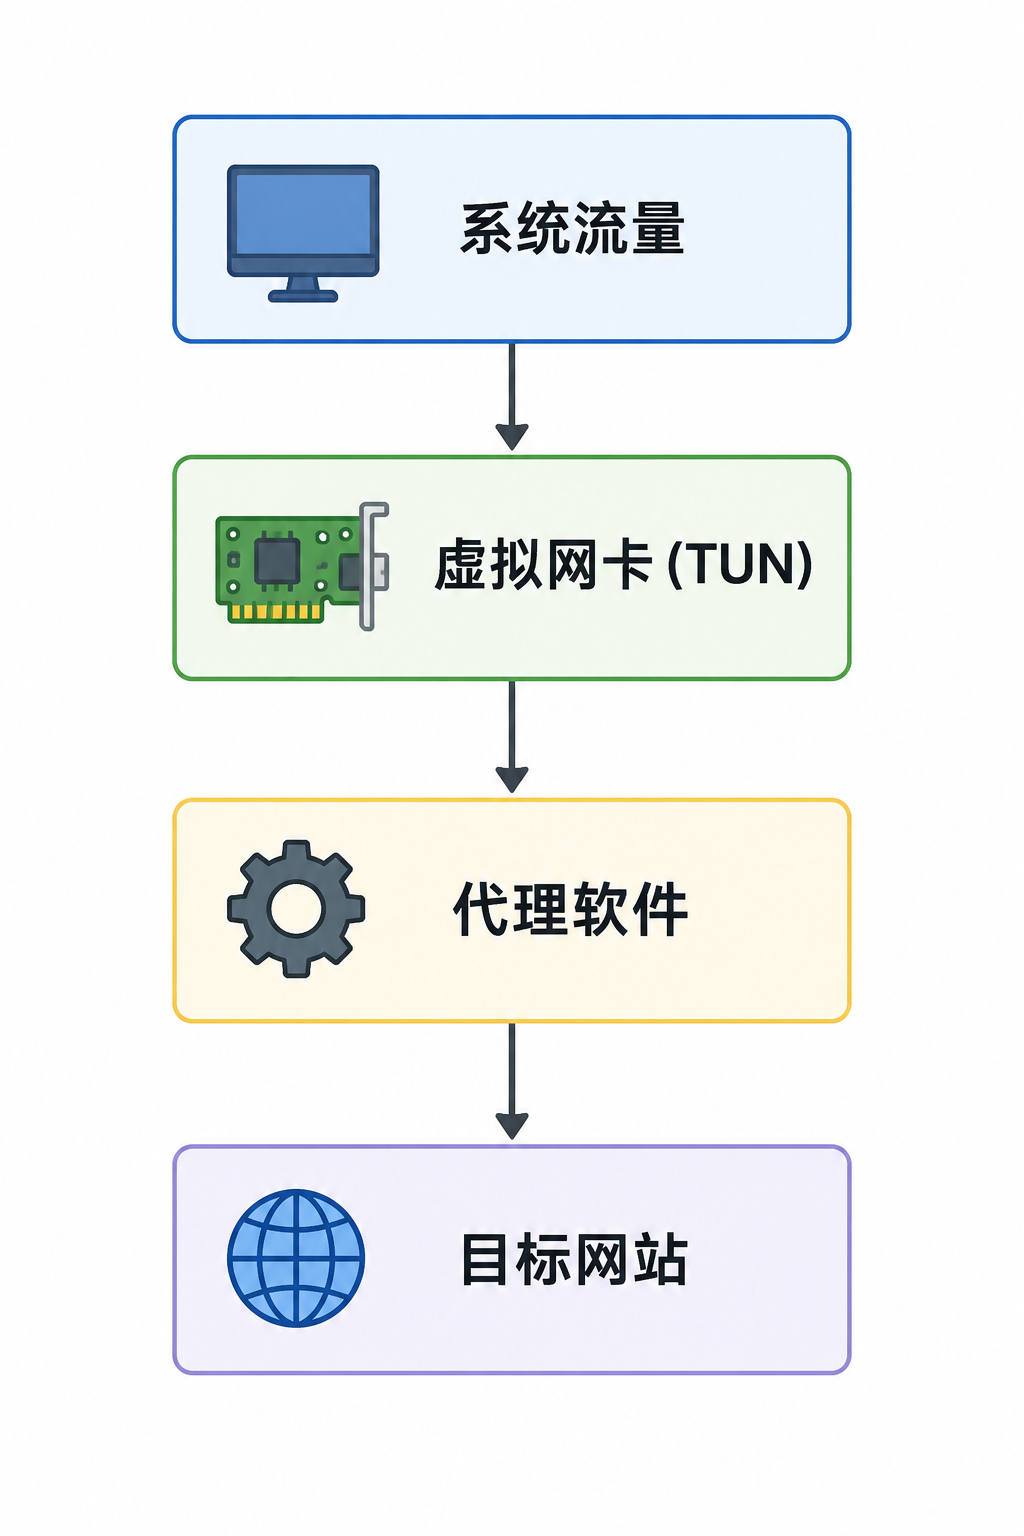
TUN 模式示意图(由 OpenAI 生成)
对于操作系统来说:
它看起来像 VPN。
但对于网络协议来说:
底层依然是代理协议。
3. 为什么会出现 AnyTLS、Trojan 等协议?
随着技术的发展,很多代理协议开始借鉴 VPN 的设计思路。
例如:
- Trojan
- AnyTLS
- VLESS + TLS
- VLESS + Reality
它们大量使用:
- TLS 加密
- 安全隧道
- 流量伪装
因此从外观上看越来越像 VPN。
但它们的核心目标仍然是:
转发网络请求。
所以本质上依然属于代理体系。
小结
在今天的互联网环境下:
代理和 VPN 的边界已经越来越模糊。VPN 借鉴了代理的灵活性。代理借鉴了 VPN 的隧道能力。
因此现代翻墙软件往往是:
代理协议 + VPN 技术 + 路由分流三者结合的产物。
理解了这一点之后,我们就可以正式进入现代代理协议的发展历史。
下一期
SOCKS5 —— 现代代理协议的起点。
版权所有 ©@KalijerryUK1
本文同步发布于 blog.anixops.com
未经作者授权,禁止任何形式转载、复制或商业使用。
欢迎个人学习交流,转载请注明出处并保留本声明。